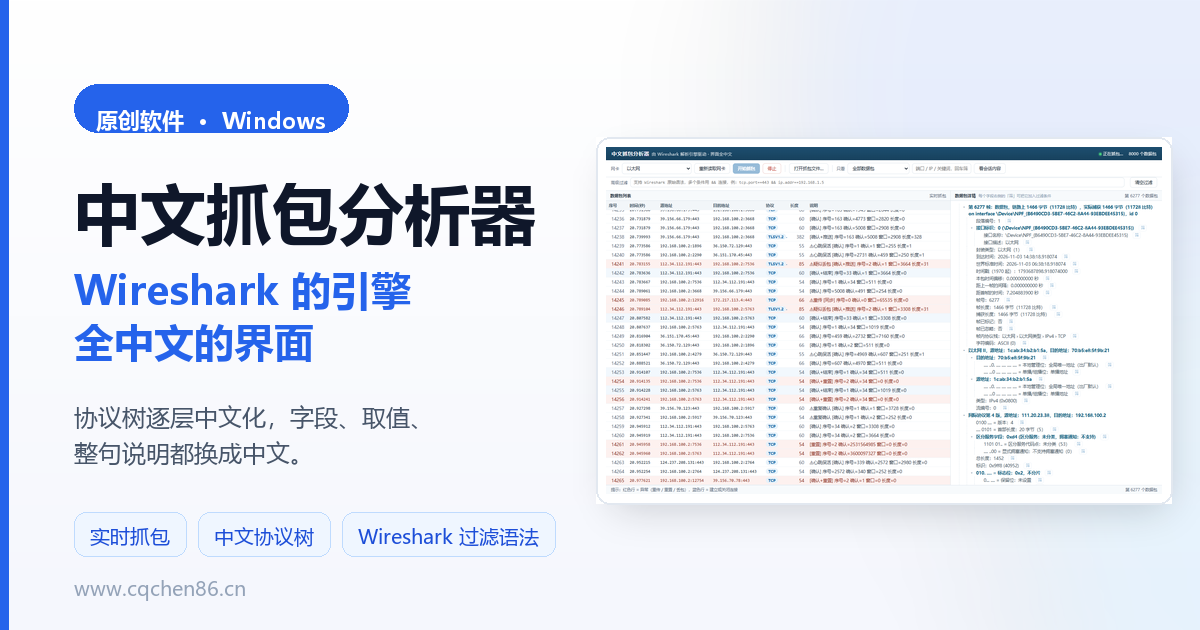
抓到的每一个包,从列表到协议树,全是中文。引擎还是 Wireshark 的,显示这一层自己重写。
Wireshark 用了很多年,一直别扭的地方就是中文:官方翻译包只覆盖按钮和菜单,真正要读的那部分 —— 协议树里一行行的字段名 —— 是编译在 libwireshark.dll 里的字符串,任何语言包都碰不到。官方那份 zh_CN 翻译做到 3766 条里的 66% 就停在那里,剩下 1200 多条一直空着。
我先把那份翻译补齐了(3762 / 3762,Qt 加载验证通过),然后很快确认这条路走不通:界面全中文了,协议树依然英文,等于没解决。
于是换了个做法 —— 引擎不动,只重写「显示」这一层。抓包仍然用 Wireshark 官方那套 tshark / dumpcap,解析出来的结构化结果交给一个自建的中文词库重写,再放到一个本地网页界面里显示。这个工具就是那个成品。
它到底做什么
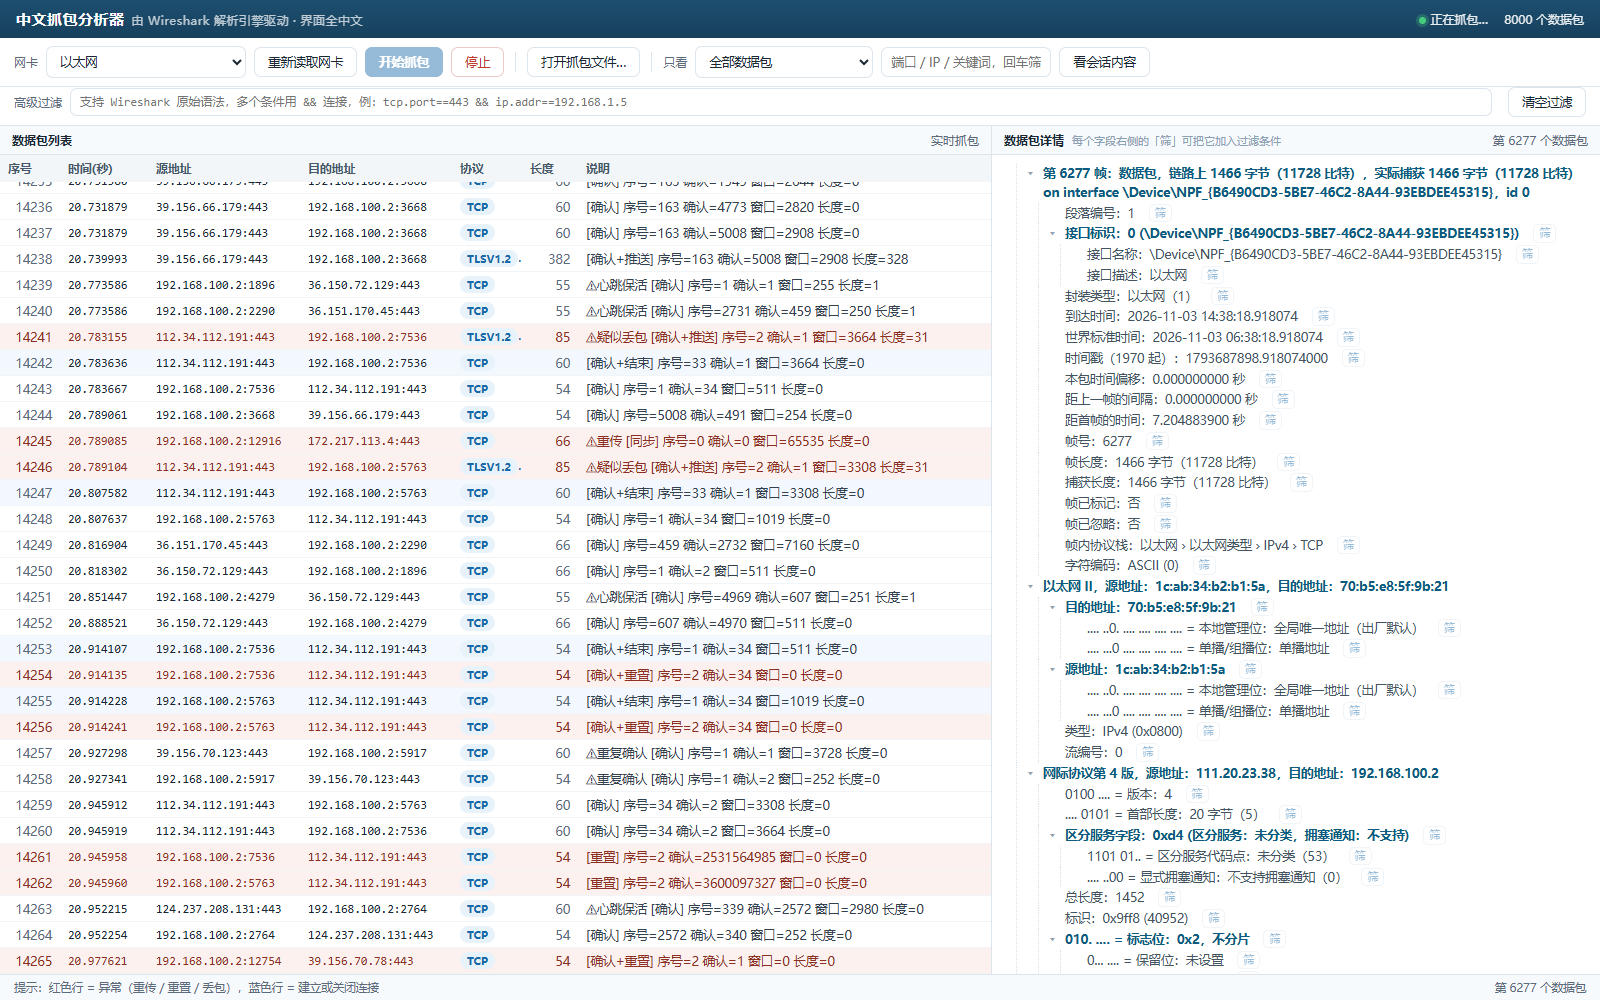
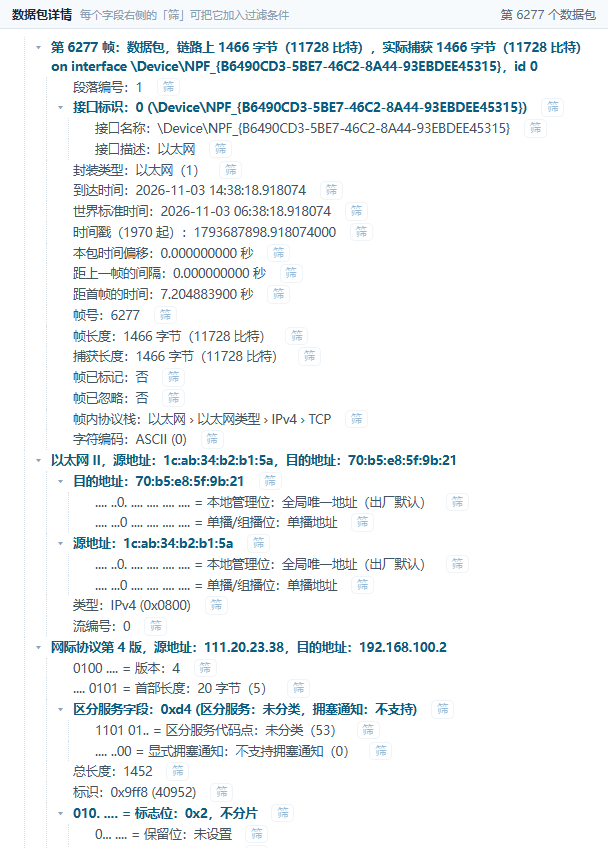
选一块网卡,点「开始抓包」。列表按秒往下滚,点其中任意一行,右边会用中文把这个包的每一层摊开:帧 → 以太网 → 网际协议 v4 → 传输控制协议 → 传输层安全。
和 Wireshark 的关系很简单:抓包和解包都是它的,中文是外面多加的一层。所以别人给你的 .pcap,在这里打开一样能读,只是读出来是中文。
功能
- 实时抓包:用 dumpcap 直接落盘,列表按秒刷新,不会出现「抓了十几秒还是一片空白」那种写缓冲问题
- 全中文协议树:帧、以太网、IPv4、IPv6、TCP、UDP、TLS、DNS、HTTP、ARP、ICMP、QUIC 等常见协议逐层中文化,字段名、取值、整句说明都是中文
- 异常一眼看得出来:重传、连接被重置、丢包标红;建立连接和正常关闭标蓝;正常流量留白
- 说明列是中文句子:不是
[TCP Retransmission] Seq=1 Ack=1这种原文,而是「重传 [序号=0 确认=0 窗口=65535 长度=0」 - 常用过滤下拉:建立连接 / 连接被重置 / 重传 / 零窗口 / 网页请求 / 域名解析 / Ping / 局域网地址解析,选一下就行
- 高级过滤:支持 Wireshark 原生语法,
tcp.port==443 && ip.addr==192.168.1.5这样直接写;输入时实时校验,写错了给中文原因,不是一句 Invalid filter - 字段级过滤:协议树里每个字段右侧有个「筛」,点一下就把这个字段加进过滤条件,等同于 Wireshark 的 Apply as Filter
- 看会话内容:选中一个 TCP 包,点「看会话内容」,整条流的双向数据拼在一起
- 能打开已有文件:
.pcap/.pcapng直接读,不抓包也能分析别人给的包
界面
左边列表,右边详情,顶部两行工具条。第一行选网卡、开始停止、打开文件、常用过滤;第二行是高级过滤表达式,平时收着不用管。没有多余的标签页,也没有需要展开才找得到的菜单。
三步用起来
第一步:双击,点「是」
单文件 exe,双击后弹一次「用户账户控制」,点「是」。抓包本来就需要管理员权限,Wireshark 也一样。
第二步:等它自己装好
程序会解压到 C:\Users\你的用户名\AppData\Local\中文抓包分析器,在桌面放一个快捷方式,然后打开界面。
如果这台电脑没装 Npcap 抓包驱动,它会顺手装上 —— 驱动是 Windows 上抓包的前提,装的过程中网络会断几秒。以后从桌面快捷方式启动,不用再点 UAC。
第三步:选网卡,开抓
下拉里默认会选中已连接的「以太网」或「WLAN」。列表里的「本地连接 * N」「TAP-Windows」是虚拟网卡,本来就没有流量,选它们只会看到空白。
为什么不能靠汉化包
这件事我试过,不是在猜:
- Wireshark 的界面是 Qt 的
.qm翻译文件,可以替换;协议树里的字段名是libwireshark.dll里的字符串常量,编译进二进制,没有可替换的资源。也就是说,再完整的语言包也改不到它 - 官方
zh_CN翻译只填了 66%。把它补到 100% 之后,界面确实全中文,协议树依然英文
这个工具把「读得懂」挪到引擎外面:tshark 用 -T fields 输出结构化结果,词库把它重写成中文,界面只负责显示。好处是引擎升级不影响中文层,坏处是词库得跟着协议走 —— 所以下面这段要说清楚。
说清楚边界
- 只做三件事:抓、看、过滤。统计、IO 图、专家信息、导出这些 Wireshark 的深入功能没有,也不打算往里塞
- 中文靠词库覆盖:常见协议是完整的,冷门协议会回落成英文原文。对着一次 1600 多个包的抓取逐行核过 1215 行字段,当时是全部中文;但这不代表世界上所有协议都翻到了,遇到漏的告诉我,我补
- 引擎是官方原版:tshark / dumpcap 及相关库直接取自 Wireshark 安装目录,未做任何修改
- 必须管理员权限:这是 Npcap 驱动的限制,绕不过去
- 体积 38 MB:引擎和 Python 运行时都打包在里面,目标电脑不用装 Wireshark,也不用装 Python
关于隐私
- 纯本地:服务只监听
127.0.0.1,界面是本地网页,不联网,没有统计上报、没有崩溃收集、没有账号体系 - 不主动外传:抓到的包写在本机临时目录,程序不会上传任何抓包内容
- 只碰你给的文件:除了你主动选择的
.pcap,不读取其它文件
下载
| 版本 | v1.0.0 |
|---|---|
| 体积 | 37.5 MB(39,318,985 字节) |
| 系统要求 | Windows 10 / 11 64 位 |
| 运行环境 | 免装 Wireshark、免装 Python;缺少 Npcap 抓包驱动时首次运行自动安装 |
| 安装方式 | 单文件 exe,双击 → 同意 UAC → 自动装到用户目录并创建桌面快捷方式 |
| SHA-256 | 297ccfc62ada098b11619343759397fb4268786f25dc801836367fe5ac82a4ba |
下载 CNPacketAnalyzer-v1.0.0.exe(37.5 MB)
下载后双击,点「是」,等它装完。装好桌面会有快捷方式,以后从那里启动。全程只需要点这一次 UAC。
校验安装包(可选,Windows 命令提示符):
certutil -hashfile CNPacketAnalyzer-v1.0.0.exe SHA256输出应与上面的 SHA-256 完全一致。
常见问题
双击后弹「用户账户控制」,点「否」会怎样?
程序会降级成普通身份继续运行,界面能打开,但多数网卡抓不到包(驱动只允许管理员访问)。如果只是想打开别人给的 pcap 文件看看,点「否」也没问题。
杀毒软件报毒?
单文件自解压程序(运行时把自身解到临时目录再执行)容易触发启发式告警,加信任即可。程序里没有任何联网上报的代码,界面服务只监听本机。
网卡列表是空的?
先点「重新读取网卡」。还不行,多半是抓包驱动被别的程序占着 —— 同时开着 Wireshark、或者上一次的抓包进程没退干净,关掉它们再来。仍然不行就重启一次电脑,比任何设置都快。
列表一直 0 个包?
九成是选错了网卡。虚拟网卡(本地连接 *、TAP、Wi-Fi Direct)本来就没有流量;有线没插、无线没连也长这样。换成「以太网」或「WLAN」再看一眼。
怎么彻底退出?
界面上没有「退出」按钮 —— 关掉那个黑色的命令行窗口就退出了,它一关,后台的抓包进程也会跟着结束。
协议树里还剩几个英文单词?
那是词库没覆盖到的冷门协议,会回落成引擎原文。把包名或者字段名发给我,我加进词库。
怎么卸载?
删掉 %LOCALAPPDATA%\中文抓包分析器 目录和桌面快捷方式就行,不写注册表。Npcap 驱动可以留着 —— Wireshark 和别的抓包工具也要用它。
更新说明
v1.0.0
- 首个公开版本
- 实时抓包、中文协议树、常用过滤、高级过滤、字段级过滤、会话内容、打开已有文件
- 内置 Npcap 1.90 安装包,缺少驱动时首次运行自动安装
- 协议树补充了链路层地址类型、区分服务字段等处的取值翻译
最后
Wireshark 该干的活它不抢,只是把「看不懂界面」这件事从抓包流程里拿掉了。日常排查网络问题,多数时候要看的就是那几行:谁连谁、什么协议、有没有重传 —— 中文比英文快。
软件闭源,保留所有权利。发现 bug 或者哪个字段翻错了,欢迎通过本站留言告诉我。抓包引擎来自 Wireshark 项目(GPL-2.0),未做任何修改;Npcap 为官方原版安装包,未做任何修改。
* * *
作者:CQchen | 更新于 2026-11-03